Nos acompanhe - Assine o nosso feed e a nossa newsletter

Gostou da INFORESGATE? Nos Acompanhe - Assine o nosso FEED RSS ou a nossa newsletter! E fique sempre informado! :)

Assinar o feed
Mostrando postagens com marcador segurança. Mostrar todas as postagens

sábado, 8 de outubro de 2011

Evite riscos para as crianças na internet

Um estudo feito pela empresa de segurança Norton no ano passado já dá uma dimensão do problema: 62% das crianças e jovens que acessaram a internet no mundo tiveram pelo menos uma experiência negativa on-line.
A pesquisa, que ouviu 2.800 jovens de 8 a 17 anos em 14 países, mostra que 41% receberam convites de amizade por parte de desconhecidos em redes sociais, 33% baixaram pragas virtuais, 25% viram imagens de nudez ou violência e 10% foram convidados para encontros no mundo real.
Fica claro que, com o primeiro computador. surgem mais responsabilidades para os pais. Nas mãos da criançada, o equipamento pode ser uma janela para problemas.
Outro levantamento, divulgado ontem pelo Comitê Gestor da Internet no Brasil, mostra que 21% dos pais ou responsáveis por crianças de entre cinco e nove anos não controlam nem restringem o que elas fazem na rede.
O estudo, feito nas cinco regiões do Brasil, em áreas urbanas e rurais, mostra que 40% orientam os filhos sobre o uso da web, enquanto 15% bloqueiam sites impróprios.
O tema merece bastante atenção. A Norton mostrou que as crianças brasileiras são as que mais passam tempo on-line. Na média, são 18,3 horas por semana, deixando para trás países como Alemanha e EUA.
Muitas são as fontes de perigos. O contato com o conteúdo impróprio, como violência e pornografia, talvez seja a mais conhecida delas. Uma pesquisa da Kaspersky, publicada no ano passado, mostrou que a cada minuto existem 3.000 tentativas de acesso a conteúdo pornográfico por parte de menores.
Já blogs e redes sociais potencializam o contato com estranhos e a publicação de dados pessoais. Em um estudo com 875 jovens brasileiros, a ONG Safernet mostrou que 73% deles compartilharam fotos e 80% revelaram o nome.
 
CIBERVÍCIO
 
Outros dois problemas podem ser o ciberbullying e o vício em internet.
Ainda segundo a Safernet, 38% das crianças sofreram ciberbullying. Ou seja, foram alvo de humilhações e ataques na internet promovidos por gente próxima, quase sempre colegas de escola.
Já a dependência em relação à rede é um problema que ataca cerca de 10% dos internautas de todo o mundo, estima Cristiano Nabuco, psicólogo que coordena um grupo do Hospital das Clínicas que trata dependentes da web.
Com a expansão do mercado móvel, mais uma frente de batalha surgiu para os pais: as compras indevidas em lojas de aplicativos.
Em fevereiro deste ano, a FTC, agência que protege os consumidores dos EUA, decidiu investigar a App Store depois de receber reclamações por parte de pais furiosos com compras acidentais.
Para combater tudo isso, não adianta só instalar um antivírus no computador. É necessário conversar e ouvir a criança, botar a mão na massa e navegar com ela.

Editoria de Arte/Folhapress


Fonte: Folha TEC

sexta-feira, 30 de setembro de 2011

Clonaram o perfil do Google no ORKUT


Os funcionários do Google Brasil não querem aparecer. Eles criaram perfis genéricos para moderar comunidades oficiais do Orkut, mas foram clonados por um spammer.
Sim, é uma história surreal com um desfecho absurdo. Quando decidiu criar e administrar comunidades em sua rede social, o Google Brasil mostrava quem eram os moderadores, como nome e foto.
De uma hora para outra e sem explicar o motivo, a empresa resolveu substituir esses perfis por outros, com o nome de Orkut Oficial. No lugar da foto há o logo do Orkut e, dentro do perfil, aparece um selo de funcionário do Google, outro de conta prata (e-mail confirmado) e outro de comunidade milionária (dado a quem tem uma comunidade com mais de 1 milhão de membros).
No Google+, perfis sem identificação são sumariamente deletados e considerados como fakes. No Orkut, também – quando não são oficiais, é claro. Criar um perfil que pode ser considerado como fake pelo usuário é uma estratégia no mínimo estranha.
Mas, como se não bastasse essa confusão, spammers começaram a criar fakes, copiando cada detalhe do perfil oficial e chamando usuários, dentro das comunidades gerenciadas pelo próprio Orkut, para outras, falsas. Uma das iscas são selos que não existem. Veja, abaixo, imagens do perfil oficial (acima) e do falso (abaixo) – clique para ampliar as telas:


O fake do Orkut Oficial parece pertencer a spammers que controlam a Divulgação Comunidade. Tudo indica que o objetivo desse pessoal seja inflar comunidades para depois postar anúncios ou capturar informações de internautas. Eles atuam até mesmo na comunidade Desafios do Gluglu, mantida pelo Google Brasil. Lá, uma internauta denunciou a manobra em um dos posts:
“QUERO FAZER UMA DENUNCIA. ESSES PERFIS FALSOS ESTÃO FAZENDO COMUNIDADES PROMETENDO SELO ELES SÃO IGUALZINHO AOS ORIGINAIS
DE QUEM TRABALHA NA GOOGLE.O PIOR É QUE OS USUARIOS ESTÃO ACHANDO QUE SÃO OS FUNCIONÁRIOS DA GOOGLE QUE ESTÃO FAZENDO ISSO E FICAM INSATISFEITOS COM O  ORKUT. ESSE É UM DOS PERFIS

http://www.orkut.com.br/Main#Profile?uid=9910973284847104638

————————-

VEJA O QUE POSTOU EM UM TÓPICO DE UM FORUM DA COMUNIDADE ´´ORKUT DESAFIOS´( ESSA COMUNIDADE)

Orkut

Como todos sabem o Google, acaba de completar 13° anos de existência e como a nossa equipe administra O “Orkut”, iremos distribuir “Selos”, especias a essa data tão importante

Quem participar da comunidade até, 30/09/2011, as 12:00 irá Receber um “Selo” especial ao

13° aniversario do Google (Comunidade) :: PEGUE AGORA SEU SELO ::

http://www.orkut.com.br/Main#Community?cmm=118315279

Fonte: INFO

Abraços,

Ricardo Aguero 

domingo, 18 de setembro de 2011

Novo Vírus sobrevive a formatação do HD

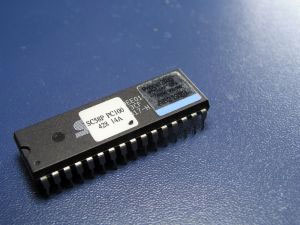
BIOS fica em chip na placa-mãe. Reformatar o HD e reinstalar o sistema não impede um vírus de BIOS de se reinstalar (Foto: Divulgação) 
BIOS fica em chip na placa-mãe. Reformatar o HD
e reinstalar o sistema não impede um vírus de
BIOS de se reinstalar (Foto: Divulgação)
 
A fabricante chinesa de antivírus 360 detectou uma nova praga digital capaz de infectar o software no chip de BIOS (Sistema Básico de Entrada e Saída) de algumas placas-mães, conseguindo com “sobreviver” quando todos os dados do disco rígido forem eliminados em uma formatação ou reinstalação do sistema.

O software de BIOS é o primeiro código executado quando um computador é ligado. Ele realiza as primeiras configurações do hardware, bem como configura o relógio do sistema, iniciando e dando acesso aos discos rígidos, drives de CD e outros periféricos, incluindo teclado e mouse.

O vírus é composto de três partes: a primeira infecta o chip de BIOS; a segunda altera o Registro Mestre de Inicialização (MBR) e uma terceira é incluída em arquivos de sistema do Windows. Caso uma delas não seja removida, a infeção inteira é capaz de se reestabelecer.

Como o software de BIOS difere bastante de uma placa-mãe para outra, o vírus, batizado de Mebromi, é apenas capaz de infectar placas que usam a Award BIOS. A praga usa a ferramenta conhecida como CBRom, que realiza modificações em BIOS da Phoenix-Award. O vírus também só funciona em Windows 2000, XP e 2003.

A primeira demonstração pública de um ataque envolvendo a alteração de um chip de BIOS foi realizada em 2009 por uma dupla de pesquisadores argentinos.
Em 2010, chips infectados foram encontrados em placas de servidores da Dell, sendo o único caso concreto, confirmado e público por um vírus de BIOS.

Conhecido como Mebromi, o rootkit foi detectado pela primeira vez por uma empresa de segurança chinesa, enquanto estava direcionada aos usuários em "estado selvagem". Depois disso, outros pesquisadores conseguiram colocar suas mãos sobre o malware e realizar uma análise mais aprofundada sobre o seu comportamento.

 
Rootkit Entrando em Atividade

De acordo com a Webroot, o pacote malicioso contém um rootkit BIOS, um rootkitMBR, um rootkit em modo kernel, um PE file infector e um downloader trojan. Uma vez baixado em um computador, o malwareverifica a BIOS utilizada; se for Award BIOS - utilizadas por placas-mãe desenvolvidas pela Phoenix Technologies, a praga enfiltra-se sobre ele para que, cada vez que o sistema seja reiniciado, ele possa infectá-lo novamente se for necessário.

Dessa maneira, ele adiciona o código para o disco rígido do Master Boot Record (MBR), a fim de infectar owinlogon.exe (Windows XP/2003) ou processo winnt.exe (Windows 2000), que será usado para baixar um arquivo adicional e executá-lo. É mais um rootkit, e este tem por objetivo prevenir o código MBR a ser limpo e restaurado, através de uma solução de AV.

 
Análise Realizada Sobre o Rootkit

Segundo Marco Giuliani, especialista em segurança da Webroot, há uma grande especulação de que, a razão pela qual Mebromi alveja apenas ROM Award BIOS, é devido ao fato dele ter sido modelado após o rootkit IceLord, um PoC que veio à público em 2007 e fez a mesma coisa. Para tornar Mebromi uma grande ameaça, seus criadores devem trabalhar muito a fim de torná-lo totalmente compatível com todas as grandes BIOS ROM que existem lá fora. Isso é considerado uma tarefa dificílima.


Armazenar o código malicioso dentro do ROM BIOS pode, realmente, tornar-se mais do que apenas um problema para o software de segurança, devido ao fato de que, mesmo que um antivírus detecte e solucione o problema de infecção MBR, ele será restaurado na próxima inicialização do sistema quando a carga maliciosa da BIOS, transcrever o código MBR novamente.

Trabalhar na projeção de um utilitário antivírus, que tenha a capacidade de limpar o código da BIOS é um enorme desafio, porque ele precisa ser totalmente à prova de erros. O processo de manipulação com tais códigos específicos do sistema, deve ser deixado para os desenvolvedores que trabalham em um determinado modelo de placa-mãe , que libera atualizações de BIOS, junto com ferramentas direcionadas para a atualização do seu código.

Fonte: G1, Under-Linux

Abraços,

Ricardo Aguero
Related Posts Plugin for WordPress, Blogger...

Info Resgate Headline Animator